IT-Projekte richtig abnehmen: Was ein vergessenes NAS über Ihre Praxis verrät
Manche IT Projekte werden nie wirklich abgeschlossen. Sie werden nur nicht mehr erwähnt.
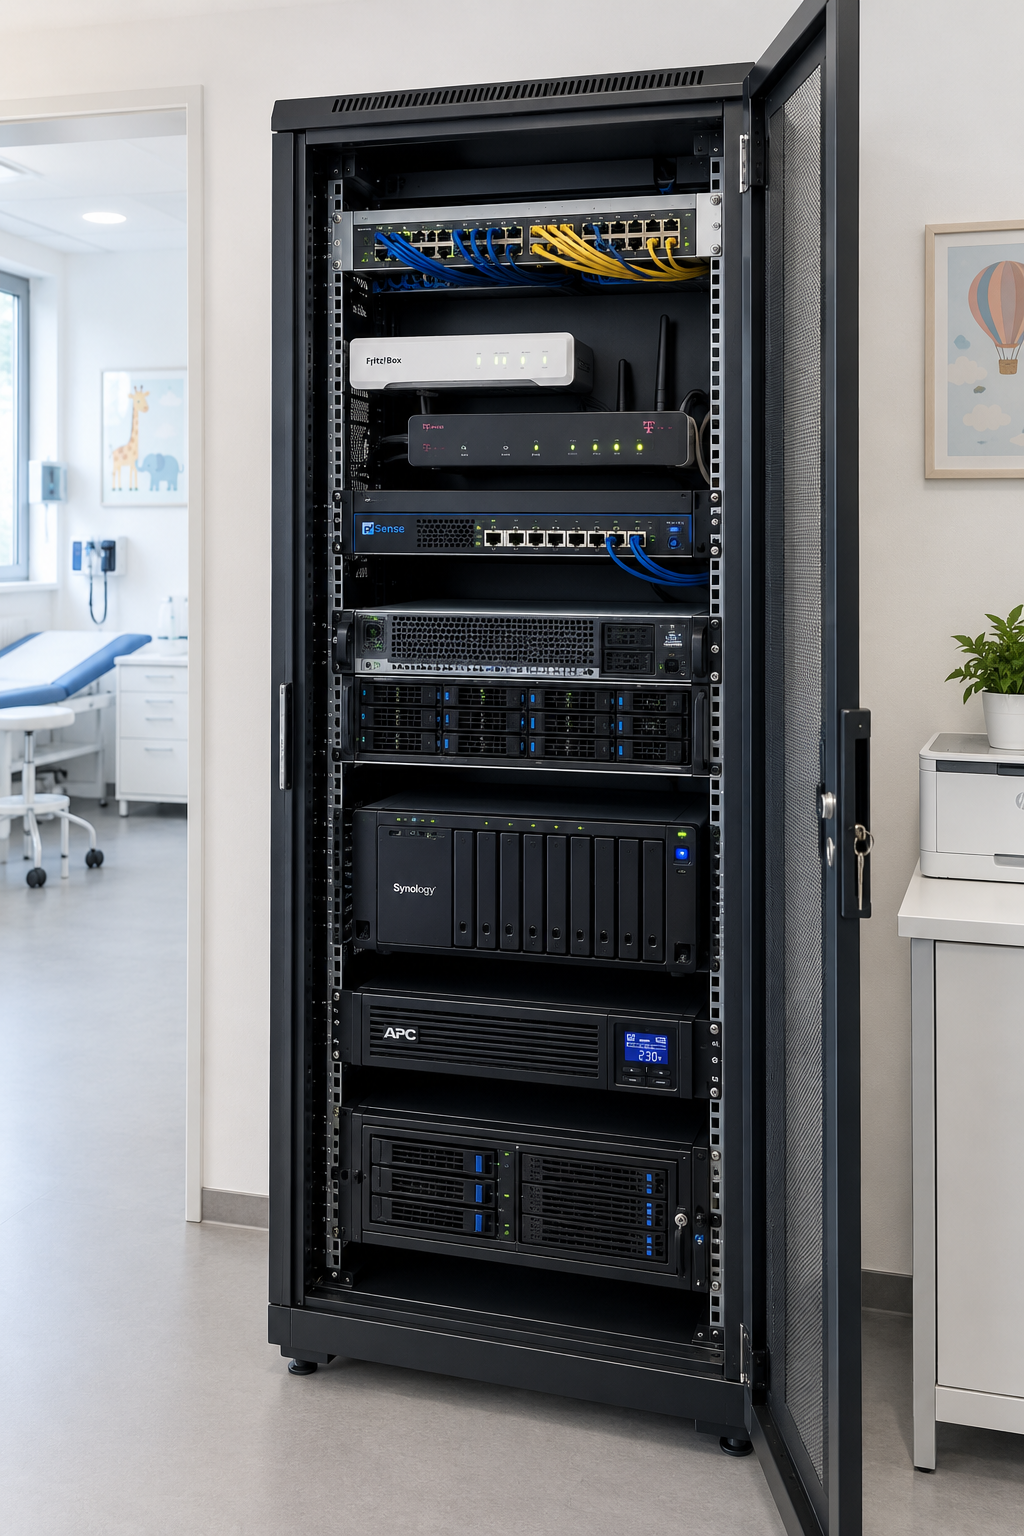
Genau das ist mir vor Kurzem bei uns in der Praxis passiert. Bei der Aktualisierung unserer IT Sicherheitsrichtlinie habe ich eine vollständige Geräteinventarisierung gemacht, wie es die neue KBV Richtlinie vorsieht. Dabei ist mir ein NAS aufgefallen, sauber verbaut im Netzwerkschrank, technisch einwandfrei installiert im Jahr 2021. Seitdem faktisch nie in Betrieb genommen.
Der Fund bei der IT-Inventur
Unsere Datensicherung läuft über einen anderen Weg zuverlässig, die Daten sind also gesichert. Insofern kein akutes Sicherheitsproblem. Trotzdem blieb eine Frage im Raum stehen, die mich seither nicht mehr loslässt. Wie kann ein Gerät vier Jahre lang Strom ziehen und Platz belegen, ohne dass es jemandem auffällt, und ohne dass jemand das Projekt damals wirklich abgenommen hat.
So ein Gerät kauft niemand aus Spass. Es sollte einmal ein echtes Problem lösen. Ob es das am Ende wirklich getan hat, hat aber offenbar nie jemand nachgeschaut. Genau das erlebe ich in meiner Beratungsarbeit immer wieder, in Kinderarztpraxen genauso wie in Hausarztpraxen. Neue Technik kommt rein, ein Haken wird gesetzt, und was danach wirklich damit passiert, prüft niemand mehr nach.
Ein Backup, das nie getestet wurde, ist nur eine Behauptung
Die gute Nachricht in unserem Fall war, dass die eigentliche Datensicherung woanders zuverlässig läuft. Aber auch das verdient einen kritischen zweiten Blick. Ein Backup ist nur so gut wie sein letzter erfolgreicher Test. Solange niemand einmal wirklich zurückspielt, weiss eine Praxis schlicht nicht, ob im Ernstfall auch tatsächlich etwas ankommt.
Für den Praxisalltag heisst das konkret, eine Rücksicherung sollte nicht nur auf dem Papier funktionieren, sondern mindestens einmal jährlich real durchgespielt werden, am besten mit einer Testdatei, die niemand vermissen würde. Kleinere Prüfungen wie ein Blick in das Sicherungsprotokoll gehören dagegen in einen monatlichen Rhythmus, das kostet keine zehn Minuten und schafft Gewissheit statt Vermutung.
Warum niemand das Projekt „abgenommen“ hat
Der eigentliche Kern der Geschichte ist aber nicht das NAS selbst, sondern die fehlende Abnahme. In vielen IT Projekten in Arztpraxen endet die Zusammenarbeit mit dem Dienstleister an dem Punkt, an dem die Rechnung bezahlt wird, nicht an dem Punkt, an dem jemand aus der Praxis bestätigt hat, dass alles funktioniert und auch genutzt wird.
Drei Dinge fehlen dabei typischerweise. Erstens ein echter Funktionstest bei der Übergabe, nicht nur eine Unterschrift. Zweitens eine Dokumentation, die auch beim nächsten Personalwechsel noch verständlich ist. Und drittens ein Name in der Praxis, der für das jeweilige System zuständig ist, nicht nur ein Vertrag mit dem Dienstleister. Fehlt auch nur eines dieser drei Elemente, kann Technik jahrelang ungenutzt herumstehen, ohne dass es jemandem auffällt.
Stabile Infrastruktur ist die Basis für jede Digitalisierung
Für meine Arbeit bei medtransform ist genau das der Ausgangspunkt. Bevor eine Praxis neue Prozesse digitalisiert oder automatisiert, muss klar sein, was im Hintergrund überhaupt läuft und ob es auch funktioniert. Das gilt für die Patientenkommunikation genauso wie für das Terminmanagement oder die digitale Dokumentation.
Eine Praxis, die nicht genau weiss, welche Systeme sie eigentlich betreibt, kann auch nicht seriös entscheiden, welches neue Tool wirklich einen Mehrwert bringt und welches nur zusätzliche Komplexität schafft. Stabile Infrastruktur ist deshalb die Voraussetzung für Digitalisierung, nicht ihr Ergebnis. Wer diesen Schritt überspringt, baut jede weitere Automatisierung auf einer Basis, die nie wirklich geprüft wurde.
Die IT-Sicherheitsrichtlinie als Chance, nicht als Pflicht
Die KBV IT Sicherheitsrichtlinie wird von vielen Praxen vor allem als zusätzliche Pflicht wahrgenommen. Unser Fund zeigt aber, welchen echten Nutzen so eine verpflichtende Inventarisierung haben kann, wenn man sie ernst nimmt statt sie nur abzuhaken. Sie deckt nicht nur Sicherheitslücken auf, sondern auch schlicht vergeudete Ressourcen und offene Fragen zur Verantwortlichkeit, die sonst über Jahre unbemerkt bleiben.
Eine Sicherheitsrichtlinie, die nur unterschrieben und abgeheftet wird, bringt niemandem etwas. Ihren eigentlichen Wert bekommt sie erst, wenn sie genutzt wird, um genau hinzuschauen und im Ernstfall wirklich zu funktionieren.
Was Sie aus diesem Beispiel für Ihre Praxis mitnehmen können
Fünf Punkte, die sich aus diesem Fall direkt ableiten lassen.
- Jede Projektübergabe braucht einen echten Funktionstest, nicht nur eine Unterschrift unter der Rechnung.
- Ein Backup gilt erst als geprüft, wenn eine Rücksicherung tatsächlich durchgespielt wurde.
- Jedes System braucht eine kurze, verständliche Dokumentation und einen namentlich zuständigen Ansprechpartner in der Praxis.
- Eine vollständige Geräteinventur lohnt sich unabhängig von der gesetzlichen Pflicht, mindestens einmal jährlich.
- Neue Digitalisierungsschritte sollten erst geplant werden, wenn die bestehende Infrastruktur bekannt und geprüft ist.
Wie medtransform dabei unterstützt
Ob Kinderarztpraxis oder Hausarztpraxis, genau darum kümmere ich mich bei medtransform. Ich schaue mir an, was in einer Praxis tatsächlich installiert ist, was davon genutzt wird und was fehlt, damit die IT Sicherheitsrichtlinie nicht nur erfüllt wird, sondern die Basis für echte Prozessoptimierung und Digitalisierung legt.